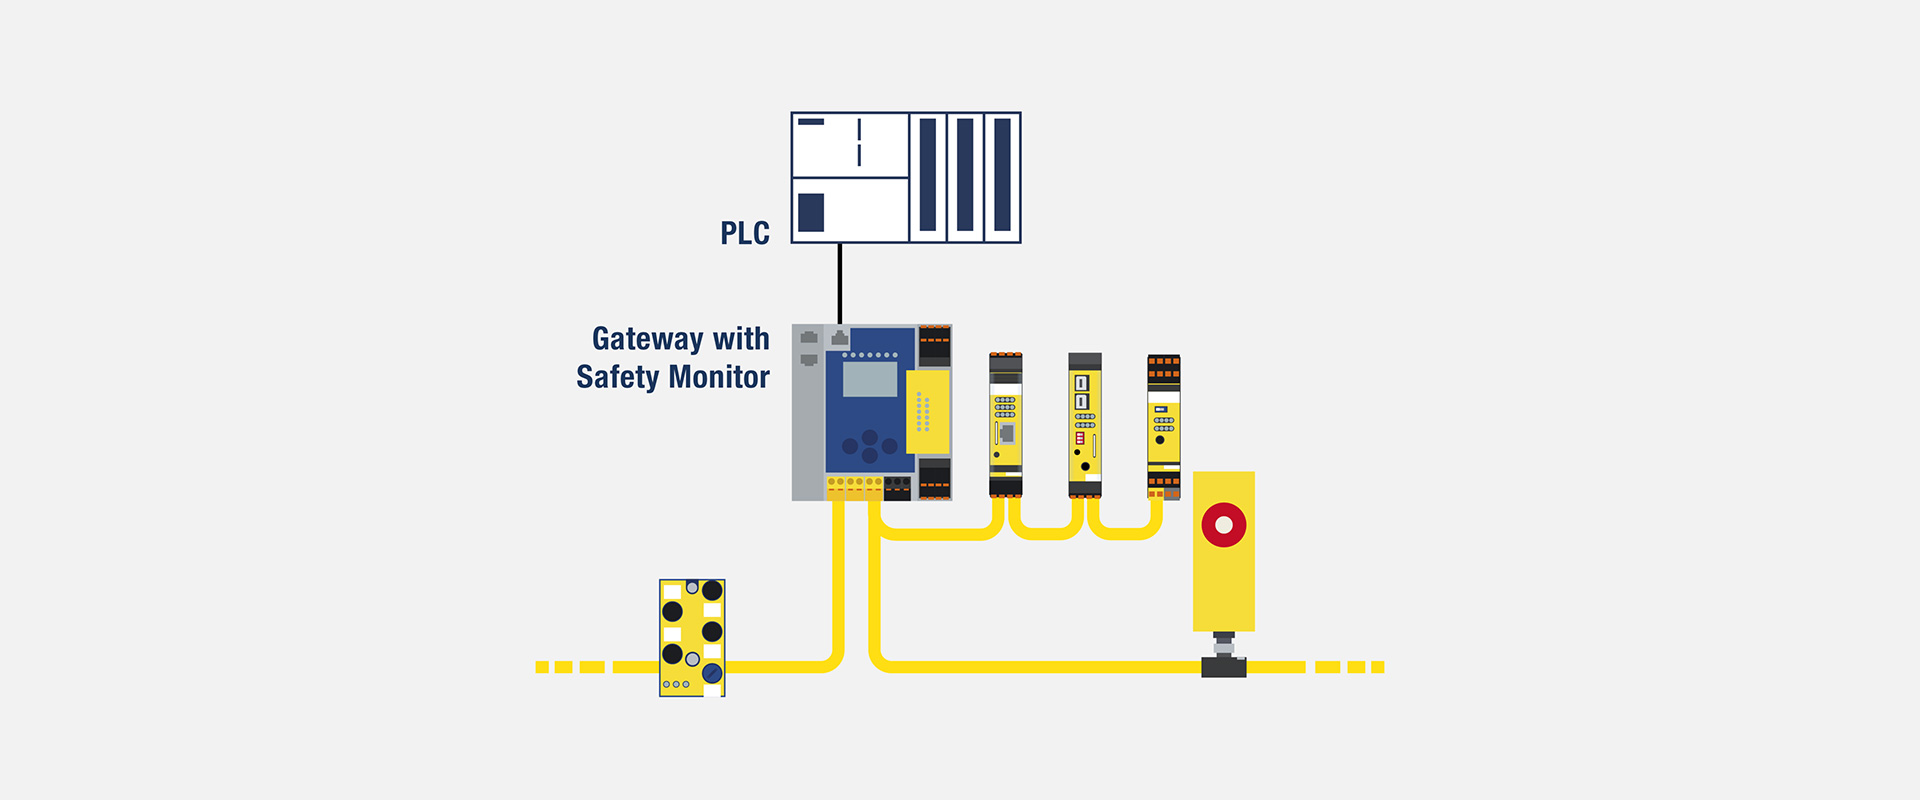
لا تعني عبارة «تقنية السلامة المستقلة عن PLC» تشغيل آلة من دون PLC أو فصل السلامة تماماً عن التحكم في الإنتاج. يتمثل النهج الأساسي هنا في إسناد مهام تقييم المستشعرات الآمنة وتنفيذ منطق السلامة وإدارة المخارج الآمنة إلى Bihl+Wiedemann Safety Monitor أو إلى بوابة مزوّدة بمراقب سلامة مدمج، مع إبقاء وحدة PLC القياسية العليا مستقلة عن اختيار العلامة التجارية وشبكة الحقل. وبذلك، يمكن الحفاظ على توزيع أجهزة ASi في الحقل وجزء كبير من تطبيق السلامة حتى عند تغيير منصة التحكم في عمليات الآلة. ومع ذلك، يجب التعامل مع كل مشروع على حدة وفقاً لتقييم المخاطر، وطراز المنتج المختار، وحدود الواجهات، وسجلات التحقق.
أين يبدأ الاستقلال وأين ينتهي؟
في البنية التقليدية، يمكن تجميع المدخلات/المخرجات القياسية وإشارات السلامة ضمن طبقات تحكم مختلفة تابعة للمصنّع نفسه. وعند تغيير منصة التحكم، قد يلزم أيضاً إعادة النظر في الوحدات الحقلية وبرنامج السلامة والأدوات الهندسية. وفقاً للشرح الرسمي لتطبيقات Bihl+Wiedemann، يفصل النهج المستقل عن PLC نظام ASi الحقلي وتقييم السلامة عن نظام التحكم الأعلى، وينقل بيانات العمليات إلى PLC المعني عبر بوابة متوافقة مع خيارات ناقل الحقل الشائعة. وتُوصَل مستشعرات السلامة ومشغّلاتها بشبكة ASi، بينما تُعَدّ تهيئة السلامة الخاصة بـ Safety Monitor في بيئة ASIMON360.
هذا الفصل ليس مطلقاً. يواصل PLC القياسي إدارة تسلسل تشغيل الآلة ورسائل HMI وظروف الإنتاج. وقد يتلقى مراقب السلامة أيضاً بعض المعلومات القياسية عن حالات العملية لتكوين أذونات التشغيل الصحيحة. لكن يجب ألا يُصمَّم الانتقال إلى الحالة الآمنة بحيث يعتمد حصراً على وصول بِتّ من PLC القياسي في الوقت المناسب. تُقيَّم المدخلات الآمنة لوظيفة السلامة ومنطقها ومخرجاتها ضمن بنية السلامة المختارة. ويجب توضيح البيانات المخصّصة للتشخيص فقط والبيانات المؤثرة في السلامة ضمن قائمة الإشارات.
| البنية | نطاق الاستخدام المناسب | الحدود التي تستلزم الانتباه |
|---|---|---|
| Safety Basic Monitor | مدخلات/مخرجات سلامة محلية وتوسعة ASi لآلة صغيرة أو مستقلة | تُختار واجهة ناقل الحقل وعدد القنوات المحلية ومتطلبات توسعة الشبكة وفقاً للطراز المحدد |
| بوابة ناقل حقل قياسي + Safety Monitor مدمج | إبقاء منطق السلامة في البوابة ونقل بيانات التشخيص والعمليات إلى PLC القياسي | لا يُفترض أن بيانات ناقل الحقل القياسي تمثّل اتصالات آمنة |
| بوابة تدعم ناقل حقل آمناً | منشأة موزّعة تتطلب تبادل بيانات آمن مع F-CPU على المستوى الأعلى | يجب الفصل بوضوح بين المنطق المحلي المستقل عن PLC ومسؤوليات F-CPU |
| مراقبات متصلة عبر Safe Link | ربط آمن بين أقسام الآلة التي تستخدم منصات تحكم مختلفة | يُتحقَّق من حدود المناطق وملكية البيانات وحمل الشبكة والاستجابة للأعطال |
التحكم المحلي في السلامة لآلة صغيرة: BWU2700
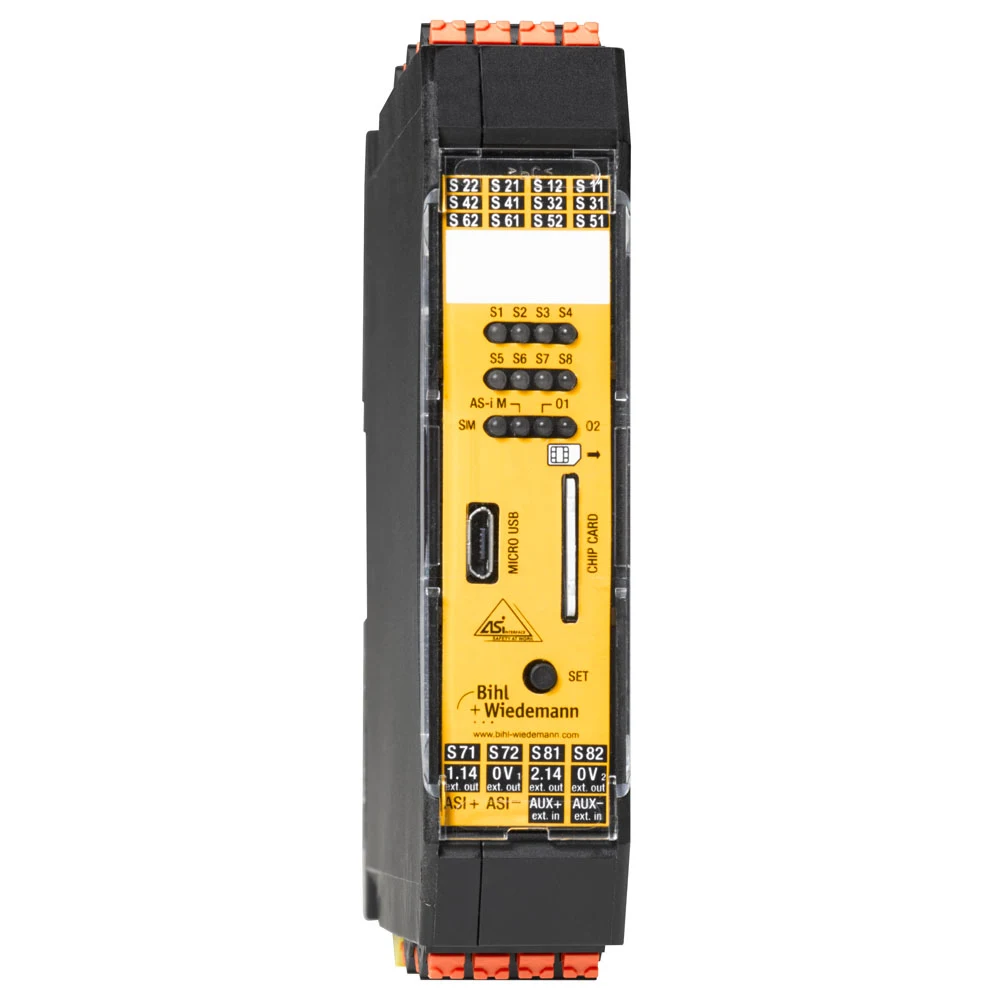
تصف صفحة المنتج الرسمية BWU2700 بأنه Safety Basic Monitor بميزات موسّعة ووحدة رئيسية ASi-3 واحدة. يضم هذا الطراز المحدد أطراف توصيل محلية يمكن استخدامها كثمانية مدخلات رقمية قياسية أو أربعة مدخلات آمنة ثنائية القناة، إضافةً إلى دائرتَي خرج إلكترونيتين آمنتين؛ ويمكن توسعته عبر ASi بما يصل إلى 31 مدخلاً آمناً ثنائي القناة. ويمكن أيضاً تهيئة بعض المدخلات لمراقبة السرعة بأمان باستخدام إشارات مستشعرات التقارب (initiator). تُجرى التهيئة والتشخيص عبر واجهة Micro-USB؛ ودرجة الحماية هي IP20.
يمكن أن يشكّل هذا المنتج نقطة انطلاق لإنشاء تحكم محلي في السلامة منفصل عن PLC القياسي في محطة مستقلة ذات عدد محدود من وظائف السلامة. فعلى سبيل المثال، يمكن إدارة الإيقاف الطارئ وباب الحماية وإعادة الضبط ومخرجَين آمنَين ومعلومات الحالة المرسلة إلى PLC القياسي ضمن لوحة التحكم نفسها. لكن عبارة «وحدة تحكم صغيرة» لا تعني أن المخاطر صغيرة. وعلى الرغم من أن صفحة المنتج تشير إلى ملاءمة المدخلات والمخرجات الآمنة المحلية للتطبيقات حتى الفئة 4/PL e/SIL 3، فإن المستوى المتحقق يُثبَت استناداً إلى طريقة التوصيل والمستشعرات المختارة وعناصر الخرج وحسابات وظيفة السلامة كاملةً.
الميزة التشغيلية للتحكم المحلي
عند الاحتفاظ بمنطق السلامة داخل لوحة المحطة، لا تؤدي تغييرات العمليات في برنامج PLC الرئيسي إلى تغيير تهيئة السلامة مباشرةً. وعند نقل وحدة الآلة إلى خط آخر، يمكن إعادة تعيين واجهة الاتصال القياسية؛ كما يمكن الحفاظ على وظائف السلامة المحلية من خلال الإدارة الصحيحة للتغييرات. وقد يتيح هذا النهج توحيد التصاميم في الإنتاج المتسلسل للآلات. ولتحقيق ذلك، يجب إدارة إصدار مشروع السلامة المرجعي وقائمة الأجهزة وعناوين ASi والمجموع الاختباري واختبارات التحقق والمعلمات المسموح بها كحزمة واحدة.
لا يعني التحكم المحلي في السلامة تجاهل تعطل PLC الأعلى. يجب تحليل الحالة التي ستبقى عليها الآلة عند فقدان اتصال PLC، وكيفية إلغاء الدورة التلقائية، وإمكانية حدوث حركة غير متوقعة عند استعادة الاتصال. وحتى إذا أبقى مراقب السلامة الخرج الآمن في حالة تشغيل، فقد يؤدي فقدان التحكم في العملية إلى مخاطر أخرى. لذلك، تُحدَّد استجابات آمنة أو قياسية منفصلة لانتهاء مهلة الاتصال ولأعطال العملية.
طبقة حقل مستقلة عن العلامة التجارية لوحدة التحكم باستخدام البوابة
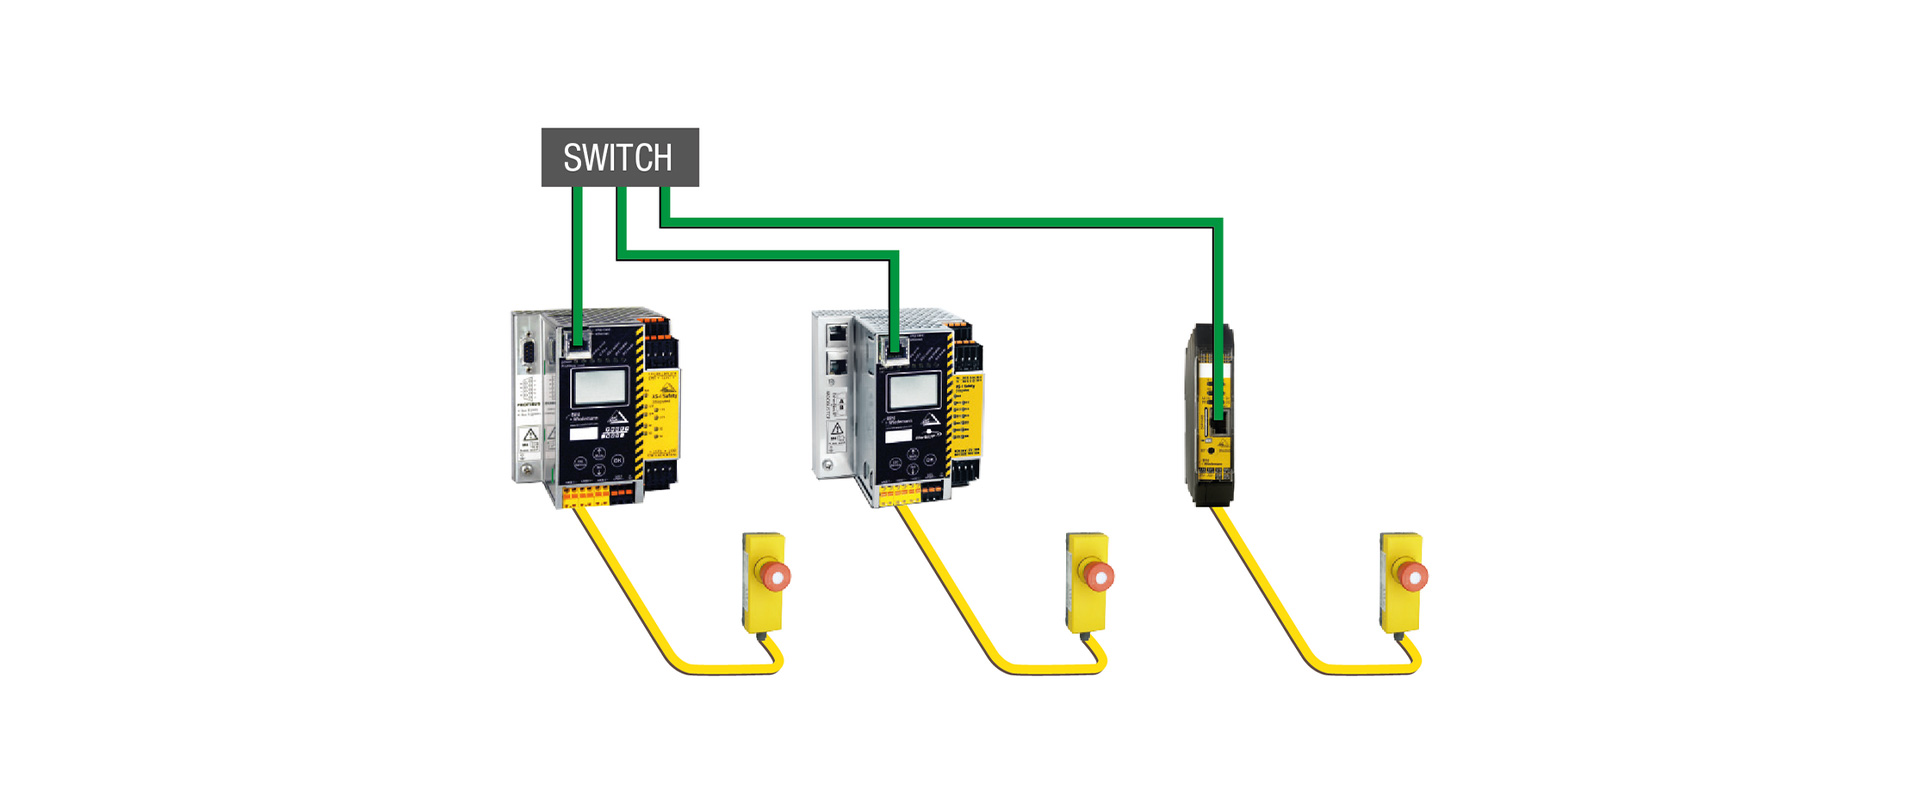
في الآلات التي تتطلب الاتصال بالنظام الأعلى، تشكّل بوابة ASi المزودة بمراقب سلامة مدمج الحد الفاصل بين شبكة الحقل وناقل الحقل الخاص بـ PLC. توضّح صفحة PLC-independent الرسمية لشركة Bihl+Wiedemann إمكانية اختيار بروتوكول مناسب لوحدات تحكم مختلفة، مع الحفاظ على نهج التركيب الأساسي للكابل ذي المقطع الخاص ثنائي الموصل والوحدات الحقلية في جانب ASi. وبدلاً من أن يتعامل PLC مع كل وحدة ASi بوصفها عقدة مستقلة على ناقل الحقل، فإنه يصل إلى بيانات العمليات والتشخيص عبر البوابة. وقد يقلّل ذلك عدد العقد في الشبكة العليا والاعتماد على العتاد.
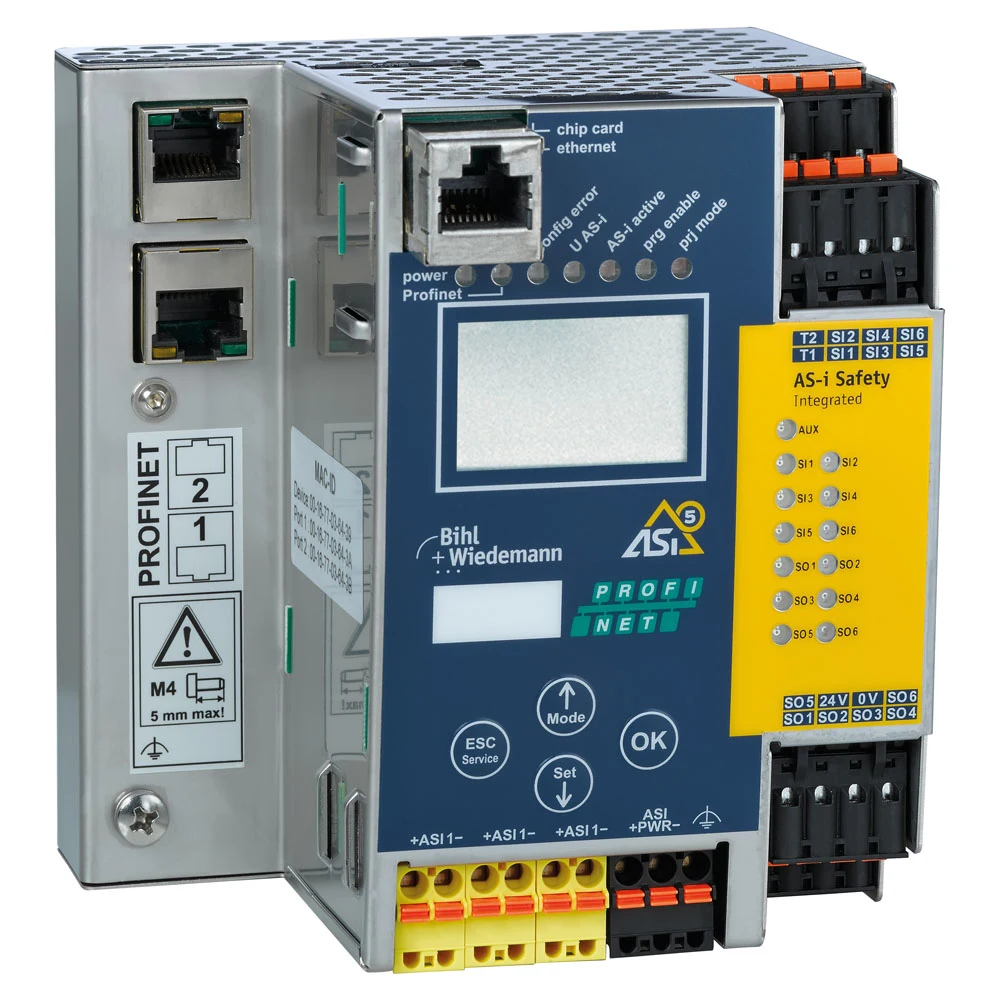
يمثّل BWU3954 مثالاً على ذلك يتضمن ناقل حقل آمناً: فهو يوفّر وحدة رئيسية ASi-5/ASi-3 واحدة، ومراقب سلامة مدمجاً، وواجهة PROFINET، واتصالاً بوحدة F-CPU عبر PROFIsafe، وSafe Link. وتحدّد صفحة المنتج الكاملة أطراف التوصيل المحلية، بحسب التهيئة، على أنها ستة مدخلات آمنة أحادية القناة أو ثلاثة مدخلات آمنة ثنائية القناة، وستة مخارج إلكترونية آمنة. ويوفّر خادم OPC UA وREST API وخادم الويب المدمج واجهات إضافية للتشخيص والصيانة. ولا تعني هذه الميزات أن جميع البيانات آمنة؛ فعلى سبيل المثال، يجب الفصل في المخطط الوظيفي بين بيانات التشخيص المعروضة عبر OPC UA أو REST وبيانات السلامة عبر PROFIsafe.
هل يزول الاستقلال عند وجود ناقل حقل آمن؟
لا؛ لكن توزيع المسؤوليات يتغيّر. عند إنشاء تبادل بيانات آمن مع F-CPU عبر PROFIsafe، يمكن تشغيل بعض وظائف السلامة في وحدة تحكم السلامة العليا، وبعضها الآخر في Safety Monitor المحلي. يمنح هذا التوزيع المصمّم مرونة، لكن يجب تجنّب إنشاء اعتماد ضمني بين المنصتين. ويُحدَّد في مواصفات متطلبات السلامة موضع توليد كل إشارة آمنة وتقييمها وتحويلها إلى خرج. كما تُختبَر استجابة الطرفين لانتهاء المهلة عند انقطاع الشبكة، وصلاحية البيانات عند استعادة الاتصال، والمصافحة الأولية عند بدء التشغيل.
يتحقق الاستقلال عن PLC بأقوى صوره عندما يمكن التحقق من وظيفة السلامة المحلية من دون PLC القياسي أو F-CPU. وإذا كان الإذن الآمن الوارد من F-CPU الأعلى جزءاً من الوظيفة، فإن النظام يصبح معتمداً على وحدة التحكم العليا فيما يتعلق بهذا الإذن. وهذا ليس خطأً؛ بل يتطلب فقط استخدام التسمية الصحيحة للبنية. فالهدف ليس تجنّب علامة تجارية بعينها، وإنما إنشاء طبقة سلامة قابلة للصيانة وإعادة الاستخدام وذات واجهات محددة بوضوح.
مثال على منتج مؤرشف للأنظمة المركّبة: BWU3960
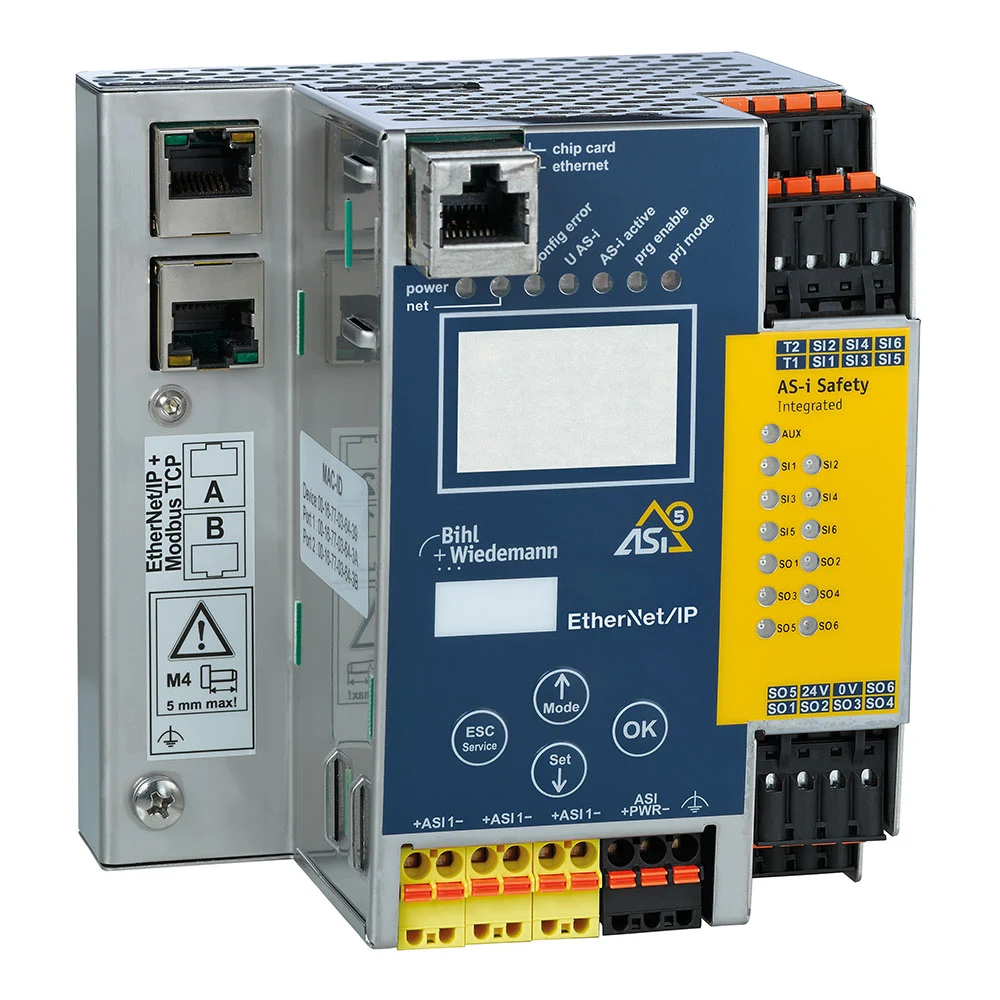
تدرج ورقة البيانات الرسمية BWU3960 بوصفه بوابة ASi-5/ASi-3 EtherNet/IP + Modbus TCP مزودة بـ Safety Monitor مدمج؛ بينما تدرجه صفحة المنتج الحالية لدى المصنّع ضمن فئة «Archive Safety Monitors, Safety Ethernet/IP+ModbusTCP». لذلك، يجب التعامل معه كمثال على منتج مؤرشف قد يُصادَف عند تقييم الأنظمة المركّبة والصيانة والتحديث، وليس كخيار قياسي نشط لمشروع جديد. يتيح هذا الطراز، المزوّد بوحدة رئيسية ASi-5/ASi-3 واحدة، وصول النظام الأعلى الذي يستخدم EtherNet/IP أو Modbus TCP إلى بيانات ASi الحقلية، ويشارك في بنية السلامة عبر مدخلات/مخرجات السلامة المحلية وSafe Link. وعند الاستثمار في مشروع جديد، يجب تأكيد الطراز المكافئ الحالي والمدعوم مع المصنّع؛ فأكواد طلب البوابات التي تستخدم الهيكل نفسه وتختلف في البروتوكول أو عدد الوحدات الرئيسية ليست قابلة للاستبدال فيما بينها.
يمكن لهذا النوع من البوابات تسهيل تكييف منصة الآلة نفسها مع وحدات PLC المختلفة لدى العملاء. ومع تثبيت خطة عناوين ASi ووحدات السلامة وتهيئة Safety Monitor، قد تتغيّر ملفات EDS وخريطة البيانات والكتل الوظيفية لـ PLC على جانب الشبكة العليا. ومع ذلك، يجب عدم افتراض أنها تعمل بأسلوب «التوصيل والتشغيل». ويُتحقَّق على PLC المستهدف من ترتيب البايتات وطول البيانات وزمن دورة الاتصال والمهلة الزمنية ومالك الاتصال وكلمات المدخلات/المخرجات وبِتّات التشخيص. ويجب تذكّر أن بيانات EtherNet/IP أو Modbus TCP القياسية ليست بيانات سلامة بحد ذاتها.
ربط أقسام التحكم المختلفة باستخدام Safe Link
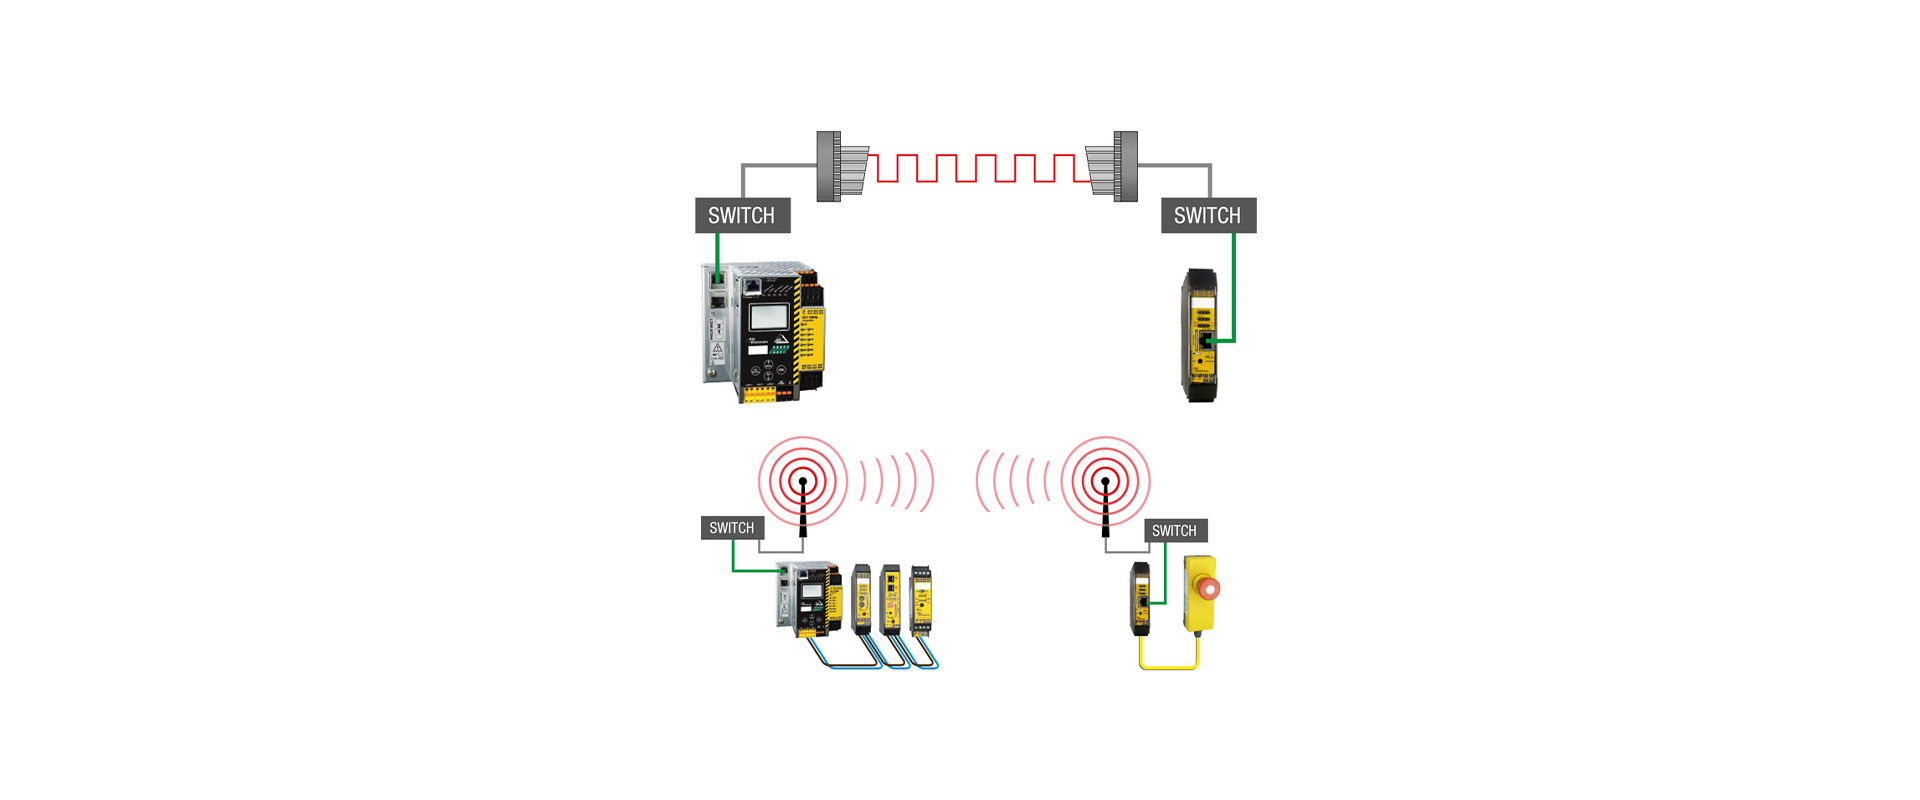
في المنشآت الكبيرة، قد لا تستخدم جميع أقسام الآلات العلامة التجارية نفسها لـ PLC أو ناقل الحقل نفسه. يتيح نهج Safe Link من Bihl+Wiedemann مشاركة الإشارات الآمنة عبر Ethernet بين أجهزة Safety Monitor والبوابات المتوافقة. وبذلك يمكن نقل إشارة الإيقاف الطارئ للخط، أو إشارة الجاهزية الآمنة للمنطقة المجاورة، أو إذن التشغيل عند نقطة النقل، عبر رابط سلامة مستقل عن منصات التحكم العليا المختلفة. وتشير صفحة السلامة الوظيفية الرسمية إلى إمكانية ربط ما يصل إلى واحد وثلاثين جهازاً باستخدام Safe Link؛ ويجب التحقق من السعة الفعلية وفقاً للجهاز المختار والتهيئة والوثائق الحالية.
يجب ألا يُصمَّم الرابط الآمن كأنه حركة بيانات Ethernet عادية تُوصَل بأي منفذ في شبكة المنشأة. يجب إعداد الطوبولوجيا المدعومة وأجهزة الشبكة وخطة IP ونهج التكرار الاحتياطي وزمن التأخير والاستجابة للأعطال وفقاً لتعليمات المنتج. ويُتحقَّق من الشروط التي تسمح للمناطق الأخرى بالعمل عند إيقاف منطقة ما، وكيفية استعادة أذونات التشغيل عند إعادة توصيل الخط، ونطاق عمليات التجاوز أثناء الصيانة. وفي الآلات التي تتولى مسؤوليتها فرق مختلفة، لا تقل اتفاقية الواجهات وإجراءات التغيير المشتركة أهميةً عن الحل التقني.
ASIMON360: الفصل بين التهيئة والبرمجة
يُعَدّ منطق Safety Monitor في برنامج ASIMON360. ويمكن الجمع بين الكتل الوظيفية والمدخلات وإعادة التشغيل والشروط الزمنية وEDM (مراقبة الأجهزة الخارجية) والمخرجات ضمن بنية رسومية. وكونه أداة هندسية عملية لا يلغي مسؤولية التحقق. يجب أولاً تدوين سلوك السلامة المتوقع لكل كتلة في وثيقة المتطلبات؛ فالتهيئة هي تنفيذ لهذه المتطلبات. وتساعد الحالات الحية المعروضة أثناء التشخيص المتصل في أعمال الوضع في الخدمة، لكن يجب ألا يقتصر سجل الاختبار على لقطات الشاشة.
تُعدّ إدارة الصلاحيات والتحكم في الإصدارات أمرين مهمين. ويُسجَّل من أجرى التغييرات على مشروع السلامة، وإصدار البرنامج الثابت للجهاز الذي جرى التجميع له، ووقت التنزيل، واختبارات التحقق التي أُعيدت. وحتى إذا سهّل وسيط النسخ الاحتياطي للبوابة استبدال الجهاز، فلا يُعتمَد النقل التلقائي من دون التحقق من تطابق رقم المنتج وتوافق البرنامج الثابت وصحة المشروع. ويجب إنشاء ارتباط بين إصدارات برنامج PLC القياسي ومشروع Safety Monitor؛ وعند تغيير اسم إشارة أو خريطة بيانات في أحد الجانبين، يجب فحص ما إذا كان الجانب الآخر يتأثر بذلك.
التشخيص وواجهة الويب وبيانات IIoT
يمكن لخادم الويب الموجود على البوابة، أو OPC UA أو REST API، إتاحة حالة شبكة ASi ومعلومات الدورة وبيانات تشخيص الأجهزة لأنظمة الصيانة أو الأنظمة العليا. وتساعد هذه البيانات على تحديد انقطاع الكابل أو تعارض العناوين أو فقدان التغذية المساعدة أو عطل قناة محددة بسرعة أكبر. لكن الوصول إلى بيانات التشخيص لا يعادل التحكم بالسلامة. وتُحدَّد واجهة الصيانة المخصّصة للقراءة فقط، وصلاحيات الكتابة، وتقسيم الشبكة، وحسابات المستخدمين، وسياسة الوصول عن بُعد بما يتوافق مع قواعد الأمن السيبراني للمنشأة.
لا يثبت المؤشر الأخضر على شاشة IIoT أن خرج السلامة قد خضع لاختبار فعلي. ويُجرى التحقق من السلامة عبر تفعيل المستشعر الفعلي، وقطع الاتصال، ومراقبة التغذية الراجعة لعنصر الفصل والتوصيل النهائي. وتُثري بيانات التشخيص سجل هذا الاختبار. كما يسهّل تزامن الطوابع الزمنية للأحداث بين PLC والبوابة ونظام الصيانة تحليل السبب الجذري.
سيناريوهات الوضع في الخدمة
- الاختبار المستقل: يُختبر كل مدخل وخرج سلامة متصل بوحدة Safety Monitor وفقاً للوظيفة المحددة، قبل تشغيل PLC القياسي.
- اختبار الواجهة: تُتحقَّق إشارات الحالة المرسلة إلى PLC وإشارات السماح القياسية الواردة منه بتاً بتاً؛ ويُختبر المنطق المعكوس وسيناريو البيانات القديمة.
- فقدان الشبكة: تُحاكى انقطاعات ASi وناقل المجال وSafe Link كلٌّ على حدة؛ ويُسجَّل سلوك مخارج السلامة والمخارج القياسية في كل حالة.
- عودة التغذية الكهربائية: يُتحقَّق من عدم حدوث إعادة تشغيل غير متوقعة عند تشغيل البوابة والوحدة الميدانية وPLC بتسلسلات مختلفة.
- استبدال الجهاز: يُنفَّذ نقل العنوان والتهيئة إلى جهاز بديل يحمل رقم المنتج نفسه؛ ثم يُعاد الاختبار الوظيفي.
- اختبار الحمل: تُفحَص أزمنة الاستجابة وإمكانية الوصول إلى بيانات التشخيص في ظروف تقترب من الحد الأقصى لعدد العُقد وحمل الاتصالات.
قائمة التحقق لإعداد العرض والتوحيد القياسي
- تقييم المخاطر، ومستوى PLr/SIL المستهدف لكل وظيفة سلامة، وحالتها الآمنة، وزمن استجابتها
- تحديد الحاجة إلى وحدة Safety Basic Monitor محلية، أو بوابة مزودة بمراقب سلامة مدمج، أو اتصال بوحدة F-CPU
- بروتوكول ناقل المجال العلوي، وبروتوكول اتصالات السلامة، وعدد الوحدات الرئيسية، وحدود شبكات ASi
- أعداد مداخل ومخارج السلامة والمداخل والمخارج القياسية، وأنواع OSSD (إشارة خرج سلامة بأشباه الموصلات)/نقاط التلامس، وتغذية AUX، وأحمال المخارج
- الإشارات التي ستُشارك عبر Safe Link، وعدد الأجهزة، وطوبولوجيا الشبكة، والمهلة الزمنية، والاستجابة للأعطال على مستوى المنطقة
- خريطة بيانات PLC، وإصدار GSDML/EDS/XDD، وملكية البيانات، ومعيار رسائل التشخيص
- إصدار مشروع ASIMON360، وإدارة الصلاحيات، والمجموع الاختباري، وإجراء النسخ الاحتياطي والاستعادة
- تقسيم الشبكة، وأدوار المستخدمين، وسجل التغييرات للوصول عبر الويب وOPC UA وREST
- سيناريوهات FAT/SAT، وأزمنة التوقف المقاسة، وحقن الأعطال، وخطة الاختبارات الدورية
لا تكمن قيمة تقنية السلامة المستقلة عن PLC في نقل وظيفة السلامة إلى «صندوق أسود» غامض، بل في فصل التوصيلات الميدانية ومنطق السلامة وواجهة التحكم العليا إلى طبقات واضحة. وتوفر مجموعة وحدات Safety Monitor والبوابات من Bihl+Wiedemann خيارات لمواءمة هذه الطبقات مع أنظمة تحكم مختلفة. وتتحقق النتيجة الناجحة من خلال اختيار الطراز الدقيق، وتحديد مصفوفة مسؤوليات واضحة، وإجراء التحقق باستخدام أعطال فعلية.