






أصول OT غير المرئية
لا يمكن قياس النطاق الفعلي للتعرّض للمخاطر دون جرد محدّث لوحدات PLC وواجهات HMI والمغيّرات والخوادم ومحطات العمل الهندسية.
يجمع حلّنا للأمن السيبراني في بيئات OT بين الاكتشاف السلبي للأصول، وتحليل المخاطر، والتقسيم إلى مناطق وقنوات اتصال، والوصول الآمن عن بُعد، والمراقبة المستمرة، والاستجابة للحوادث، مع مراعاة استمرارية الإنتاج.
استعرضوا الحل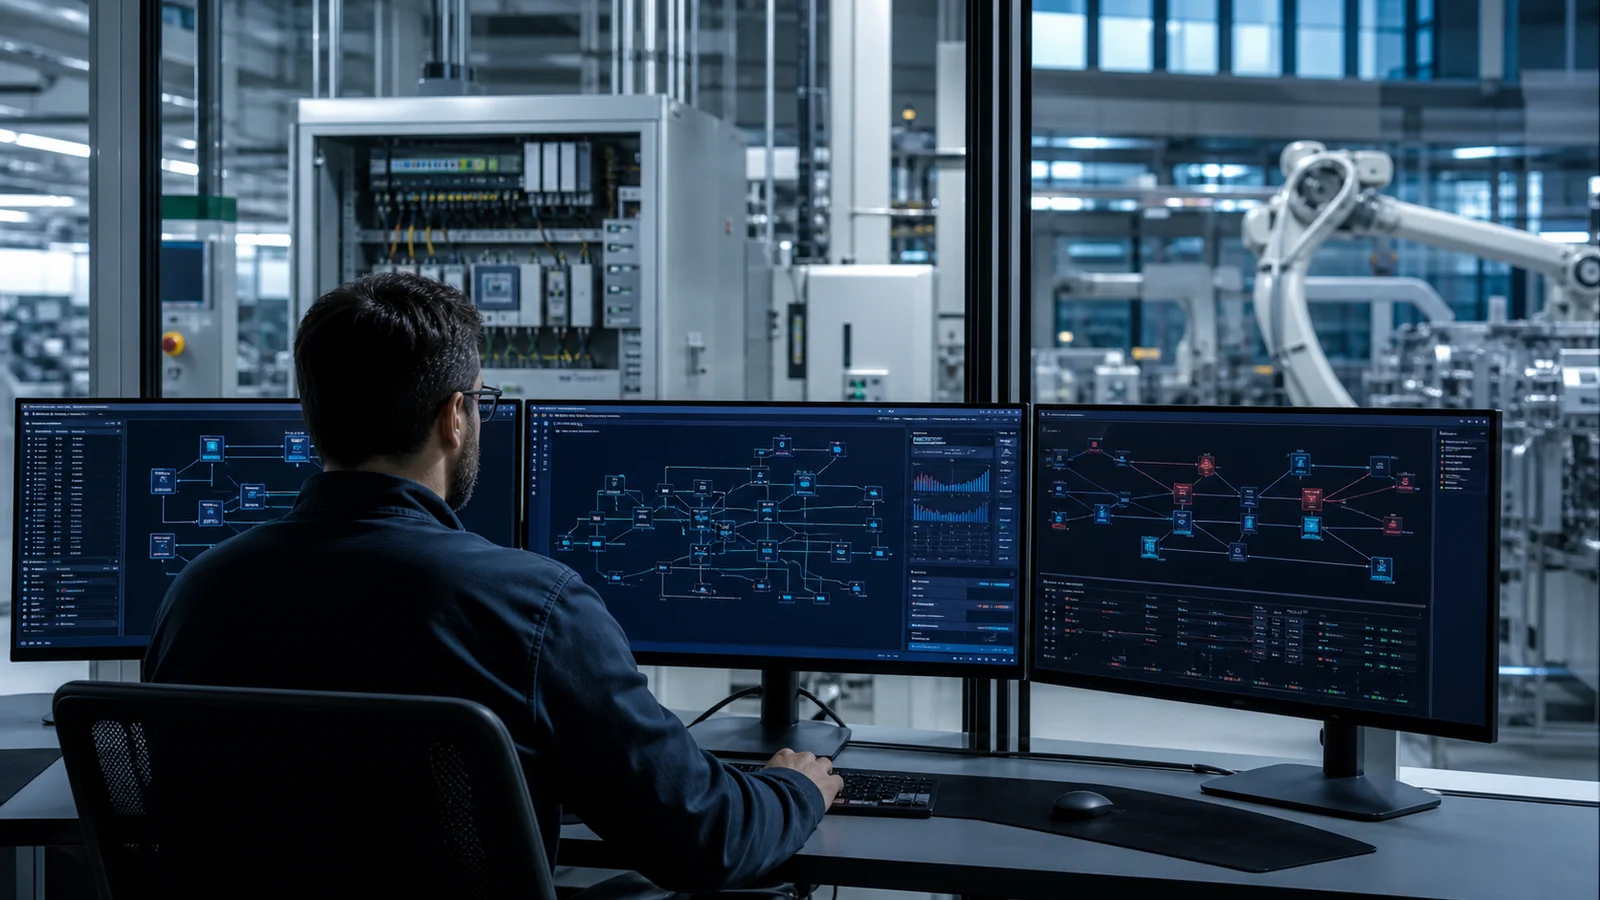
لا يمكن قياس النطاق الفعلي للتعرّض للمخاطر دون جرد محدّث لوحدات PLC وواجهات HMI والمغيّرات والخوادم ومحطات العمل الهندسية.
تسهّل الخلايا غير المعزولة انتقال حادث واحد إلى مناطق الإنتاج الحرجة وأقسام المنشأة المختلفة.
تشكّل اتصالات المورّدين والصيانة سطح هجوم دائماً إذا لم تخضع للتحقق من الهوية والموافقة وتحديد المدة والصلاحيات وتسجيل الجلسات.
يجمع أمن OT بين اكتشاف الأصول، والتقسيم إلى مناطق وقنوات اتصال، والوصول الآمن عن بُعد، ومراقبة التهديدات، والاستجابة للحوادث ضمن نموذج تشغيلي واحد.
بدلاً من الانتقال المباشر من شبكة المؤسسة إلى الخلية الميدانية، تمرّ حركة البيانات طبقةً تلو الأخرى عبر قنوات اتصال خاضعة للتحكم. وتُحظر التدفقات غير المصرّح بها عند الحدود الفاصلة، بينما تُسجَّل الجلسات المصرّح بها.
تُحوَّل الضوابط إلى خارطة طريق قابلة للتنفيذ، مع مراعاة البنية الحالية للمنشأة والواقع العملي للصيانة.
تُرسَم خرائط أجهزة OT وإصدارات البرمجيات والبروتوكولات وحركة البيانات بين الأنظمة باستخدام أساليب سلبية.
تُقيَّم أهمية الأصول وتأثيرها على العمليات وإمكانية الوصول إليها والضوابط الحالية معاً.
تُعزَل الخلايا الوظيفية، وتُنشأ حدود فاصلة تسمح بالخدمات وتدفقات البيانات الضرورية فقط.
يُضبَط وصول الصيانة باستخدام المصادقة متعددة العوامل، والموافقة، والصلاحيات المحدّدة زمنياً، وتسجيل الجلسات.
تُراقَب الأجهزة الجديدة والأوامر غير المتوقعة وحركة البيانات المخالفة للسياسات والتغيّرات السلوكية.
تُختبَر سيناريوهات حوادث OT والنسخ الاحتياطي والاستعادة وتوزيع المهام من خلال تمارين مكتبية وميدانية.
تُراقَب شبكة OT بشكل سلبي، وتُقارَن علاقات الأجهزة والبروتوكولات المستخدمة والتغيّرات الحرجة بمرور الوقت. وبذلك يعمل الفريق على حوادث مفهومة السياق بدلاً من التنبيهات الخام.
تُحدَّد مناطق الإنتاج والعمليات الحرجة والمسؤولون وحدود التوقف المقبولة.
تُتاح الرؤية على الأجهزة والبروتوكولات والاتصالات والضوابط الأمنية الحالية.
تُدمج النتائج الفنية مع تأثيرها على العمليات لتحديد أولويات تحسين قابلة للتنفيذ.
تُطبَّق ضوابط تقسيم الشبكة والوصول الآمن والتحصين والنسخ الاحتياطي.
تُفعَّل قواعد كشف الحالات الشاذة وسلسلة الإشعارات وإجراءات الاستجابة للحوادث الخاصة ببيئة OT.
تُراجَع الضوابط بانتظام من خلال التدريبات وسجلات التغييرات.
حماية PLC وHMI وSCADA والروبوتات وخلايا الإنتاج من خلال بنية شبكية خاضعة للضبط.
رؤية واضحة لعمليات الوصول والأحداث في أنظمة الكهرباء والبخار والمياه والغاز وإدارة الطاقة.
وصول محدد المدة ومعتمد وقابل للتتبّع ومسجّل لفرق OEM وفرق الخدمة.
إدارة قابلة للتوسّع من خلال معيار موحّد ورؤية مركزية ونموذج مسؤوليات على مستوى كل منشأة.
تم إخفاء هوية العميل والمنشأة في المعلومات المعروضة التزاماً بمتطلبات السرية.
لنقيّم بنيتكم الحالية والمخاطر ذات الأولوية لديكم بالتعاون مع فريق الأمن السيبراني الصناعي.
اطلب تقييماً أولياً لأمن OT يُوجَّه طلبكم مباشرةً إلى الفريق الهندسي المعني.
مع Oskon، لا مشكلة!
اترك بياناتك ليتواصل معك مهندسونا المتخصصون لإجراء مناقشة أولية تناسب احتياجاتك.