الأمن السيبراني لـ OT والوصول المنضبط في شبكة الإنتاج
تحولت بنية الشبكة المسطحة والاتصالات غير المنضبطة عن بُعد إلى بنية OT قابلة للدفاع عنها، من خلال رؤية واضحة للأصول وتقسيم الشبكة الصناعية وتسجيل عمليات الوصول.
تم حذف اسم الشركة وموقع المنشأة والمعلومات التي قد تكشف عن هوية العميل. تُعرض قيم الأداء ضمن نطاقات مُقرّبة حفاظاً على سرية معلومات العميل.
كانت أنظمة الإنتاج متصلة؛
لكن لم يكن واضحاً من يصل إلى ماذا.
كانت أنظمة PLC وHMI والمحطات الهندسية واتصالات الجهات الخارجية تعمل وفق افتراض موحّد للثقة بالشبكة؛ ولم يكن بالإمكان الحفاظ على تحديث جرد الأصول وسجل التغييرات.
لم يكن الهدف مجرد إضافة جدار حماية، بل إنشاء أمن متعدد الطبقات لـ OT يقيّد الوصول ويراقبه دون إيقاف الإنتاج، ويسرّع الاستجابة عند وقوع الحوادث.
أمن يحمي الإنتاج
حماية الأصول الحرجة من الوصول غير المصرّح به والانتشار الجانبي.
الجرد + تقسيم الشبكة + الوصول
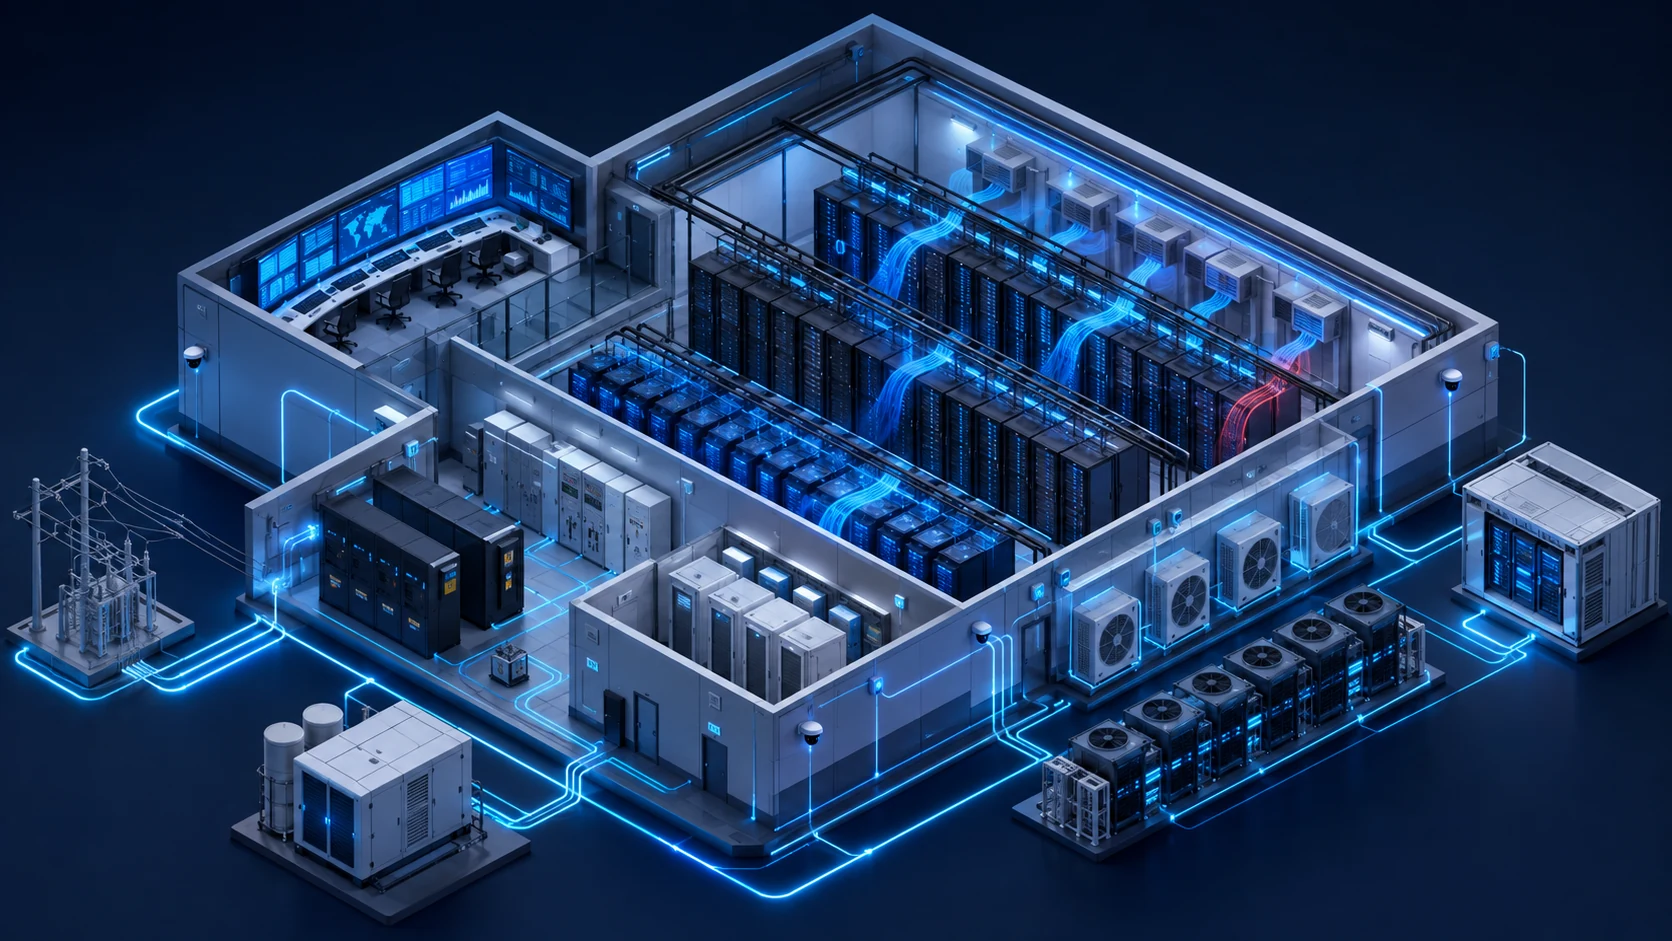
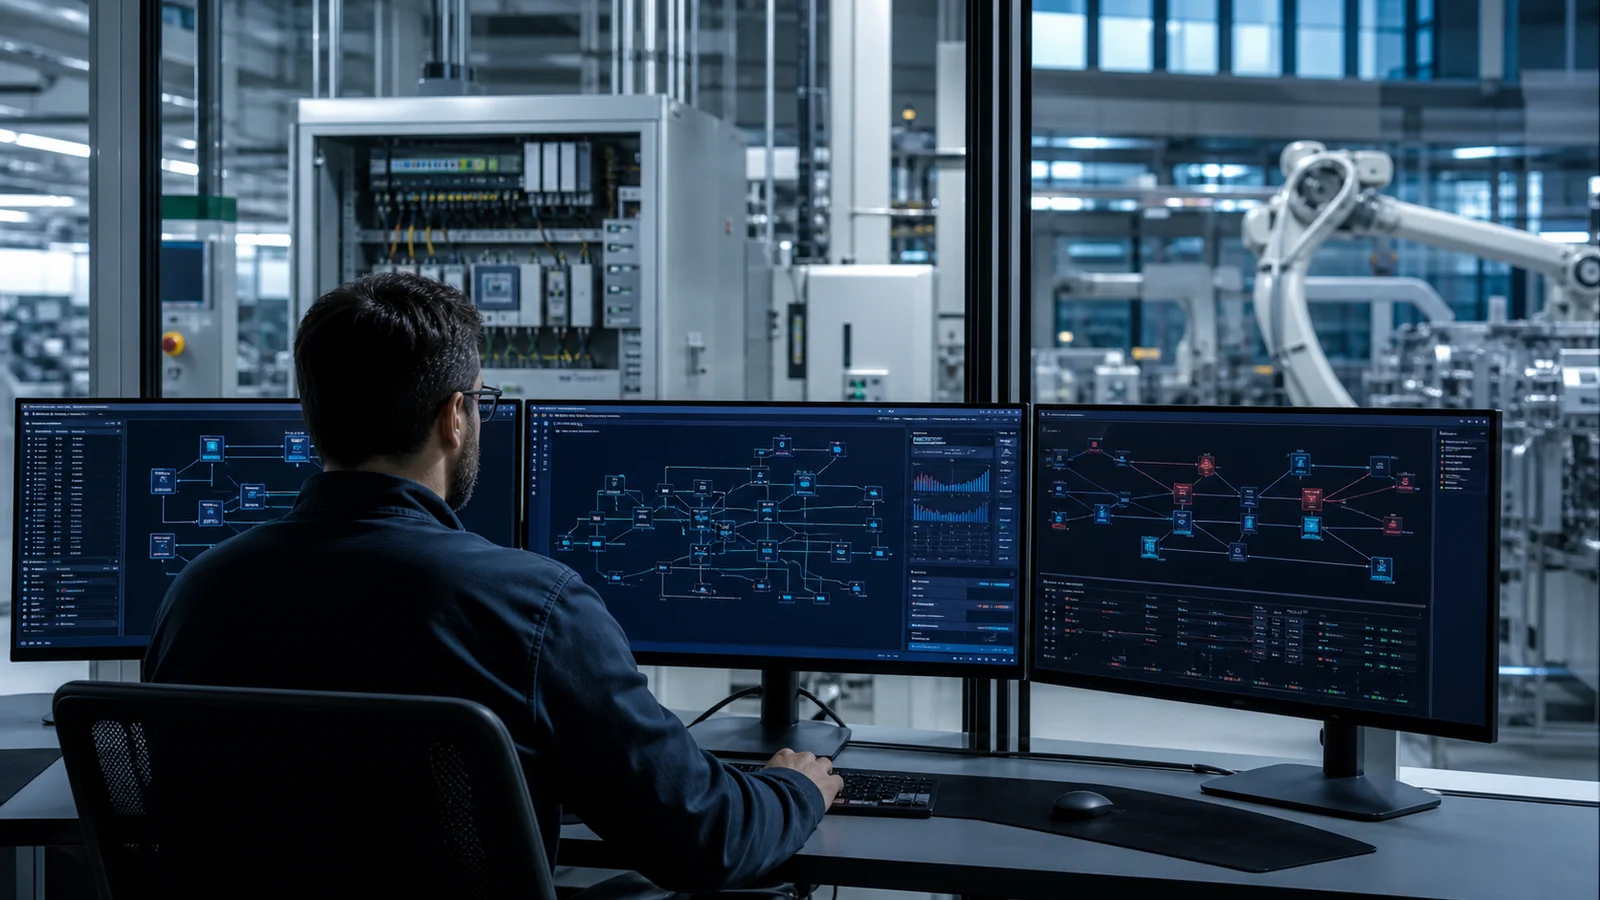
اكتشاف الأصول، وبنية المناطق، وقواعد جدار الحماية، والوصول عن بُعد، وسجلات الأحداث.
اختبار الوصول والاستمرارية
اختبار سيناريوهات الصلاحيات والقواعد وانقطاع الاتصال والاستعادة بالتنسيق مع فريق الإنتاج.
وصول مرئي ومقيّد ومسجّل
بنية الشبكة والأصول
- أُدرجت الأصول الصناعية في الجرد مع معلومات اتصالاتها ودرجة حرجيتها.
- فُصلت خلايا الإنتاج وفق نهج المناطق وقنوات الاتصال.
- حُدّدت تدفقات البيانات المسموح بها وفق مبدأ الحد الأدنى من الصلاحيات.
الأمن التشغيلي
- قُيّدت الاتصالات عن بُعد بحسب الهوية والمدة والوجهة.
- جرت مراقبة سجلات التغييرات الحرجة والحالات الشاذة مركزياً.
- اختُبرت خطوات الاستجابة للحوادث مع مراعاة استمرارية الإنتاج.
النتيجة التشغيلية
تحولت شبكة OT من بنية مغلقة يمكن للجميع الوصول إليها إلى بيئة إنتاج قابلة للدفاع عنها، بأصول معروفة واتصالات مقيّدة وتدخلات مسجّلة.